Tecnología
Grupo cibercriminal apunta a usuarios de Android con falsas apps de VPN

El equipo de investigación de ESET, advierte sobre un grupo cibercriminal que apunta a usuarios de Android con falsas apps de VPN.
La compañía líder en detección proactiva de amenazas, identificó una campaña en curso dirigida a los usuarios de Android y que lleva adelante el grupo de APT Bahamut.
Esta campaña ha estado activa desde enero de 2022 distribuyendo aplicaciones maliciosas a través de un sitio web falso de SecureVPN que ofrece descargas apps de Android.
Aunque el malware empleado a lo largo de esta campaña utiliza el nombre SecureVPN, no tiene asociación alguna con el servicio y el software multiplataforma legítimo SecureVPN.
Hallazgos clave de ESET:
El objetivo principal de las modificaciones realizadas a la aplicación es extraer datos confidenciales de la víctima y espiar activamente las aplicaciones de mensajería que utiliza.
Se cree que los objetivos apuntados por los actores maliciosos son elegidos cuidadosamente, ya que una vez que se inicia el spyware Bahamut, solicita una clave de activación antes de que se pueda habilitar la funcionalidad de VPN y spyware.
Es probable que tanto la clave de activación como el enlace del sitio web se envíen a usuarios específicos.
Se desconoce el vector de distribución inicial (correo electrónico, redes sociales, aplicaciones de mensajería, SMS, etc.).
La aplicación utilizada son versiones troyanizadas de dos apps de VPN legítimas, SoftVPN u OpenVPN, que se volvieron a empaquetar con el código del spyware Bahamut, el cual fue utilizado en el pasado por el grupo Bahamut.
ESET identificó al menos ocho versiones de estas aplicaciones parcheadas maliciosamente con cambios de código y actualizaciones disponibles a través del sitio web de distribución, lo que podría significar que la campaña recibe mantenimiento.
El equipo de investigación de ESET descubrió al menos ocho versiones del spyware Bahamut.
El malware se distribuye a través de un sitio web falso de SecureVPN bajo la forma de versiones troyanizadas de dos aplicaciones legítimas: SoftVPN y OpenVPN.
Estas aplicaciones maliciosas nunca estuvieron disponibles para descargar desde Google Play.
El malware tiene la capacidad de exfiltrar datos confidenciales del equipo de la víctima, como la lista de contactos, mensajes SMS, registros de llamadas, ubicación del dispositivo y llamadas telefónicas grabadas.
También es capaz de espiar activamente los mensajes de chat intercambiados a través de aplicaciones de mensajería muy populares, como Signal, Viber, WhatsApp, Telegram y Facebook Messenger.
La exfiltración de datos se realiza a través de la funcionalidad de keylogging del malware, que hace un uso malintencionado de los servicios de accesibilidad.
El grupo de APT Bahamut generalmente apunta a entidades e individuos ubicados en Medio Oriente y en el sur de Asia a utilizando como vector de ataque mensajes de phishing y aplicaciones falsas.
Bahamut se especializa en ciberespionaje, y el equipo de ESET cree que su objetivo es robar información sensible de sus víctimas
Bahamut también se conoce como un grupo de mercenarios que ofrece servicios de piratería a sueldo a una amplia gama de clientes.
La aplicación maliciosa para Android que fue utilizada en esta campaña se distribuyó a través del sitio web thesecurevpn[.]com, que utiliza el nombre, pero no el contenido ni el estilo del servicio SecureVPN legítimo (en el dominio securevpn.com).
El falso sitio web de SecureVPN ofrece para su descarga una aplicación troyanizada.
Este falso sitio web que se hace pasar por SecureVPN se creó en base a una plantilla web gratuita, que probablemente fue utilizada por el actor de amenazas como inspiración, ya que solo requirió pequeños cambios y parece confiable.
Plantilla para sitio web gratuita que fue utilizada para crear el sitio web que distribuye la falsa app de VPN.
Thesecurevpn[.]com se registró el 27 de enero de 2022; sin embargo, se desconoce el momento de la distribución inicial de la falsa versión de la aplicación de SecureVPN. La aplicación maliciosa se proporciona directamente desde el sitio web y no ha estado disponible en la tienda Google Play.
“La campaña dirigida a dispositivos móviles operada por el grupo de APT Bahamut sigue en curso y utiliza el mismo método para distribuir sus aplicaciones de spyware para Android: a través de sitios web que se hacen pasar por servicios legítimos, como se ha visto en el pasado».
«Además, el código del spyware y, por lo tanto, su funcionalidad, es la misma que en campañas anteriores, incluida la capacidad de recopilar datos para exfiltrarlos en una base de datos local antes de enviarlos al servidor de los atacantes, una táctica que rara vez se ve en las aplicaciones móviles para ciberespionaje”, comenta Camilo Gutiérrez Amaya, jefe del Laboratorio de Investigación de ESET Latinoamérica.
Si el spyware Bahamut es habilitado, los operadores de Bahamut pueden controlarlo de forma remota y exfiltrar varios datos confidenciales del dispositivo, como:
contactos,
mensajes SMS,
registros de llamadas,
una lista de aplicaciones instaladas,
ubicación del dispositivo,
cuentas de dispositivo,
información del dispositivo (tipo de conexión a Internet, IMEI, IP, número de serie de SIM),
llamadas telefónicas grabadas y
una lista de los archivos en el almacenamiento externo.
Al abusar del servicio de accesibilidad, el malware puede robar notas de la aplicación SafeNotes y espiar activamente los mensajes de chat e información sobre llamadas en aplicaciones de mensajería muy populares, como:
· imo-International Calls & Chat,
· Facebook Messenger,
· Viber,
· Signal Private Messenger,
· WhatsApp,
· Telegram,
· WeChat, y
· Conion.
Solicitud falsa de SecureVPN para habilitar manualmente los servicios de accesibilidad.
Todos los datos extraídos se almacenan en una base de datos local y luego se envían al servidor de C&C del atacante. La funcionalidad del spyware Bahamut incluye la capacidad de actualizar la aplicación mediante un enlace con una nueva versión del servidor C&C.
“Parece que esta campaña ha mantenido un perfil bajo, ya que no vemos instancias en nuestros datos de telemetría. Esto probablemente se logra a través de una distribución altamente dirigida, donde junto con un enlace al spyware Bahamut, la potencial víctima recibe una clave de activación, que es necesaria para habilitar la capacidad de espionaje del malware.”, concluye el investigador de ESET.
Para conocer más sobre seguridad informática ingrese al portal de noticias de ESET: https://www.welivesecurity.com/la-es/2022/11/24/grupo-cibercriminal-bahamut-apunta-usuarios-android-falsas-apps-vpn/
Nota de prensa
No dejes de leer
¿Cómo lograr que las baterías de los centros de datos tengan una mayor vida útil?

Tecnología
CLX Group trae la robótica de nueva generación a Venezuela con el humanoide AgiBot X2 Ultra

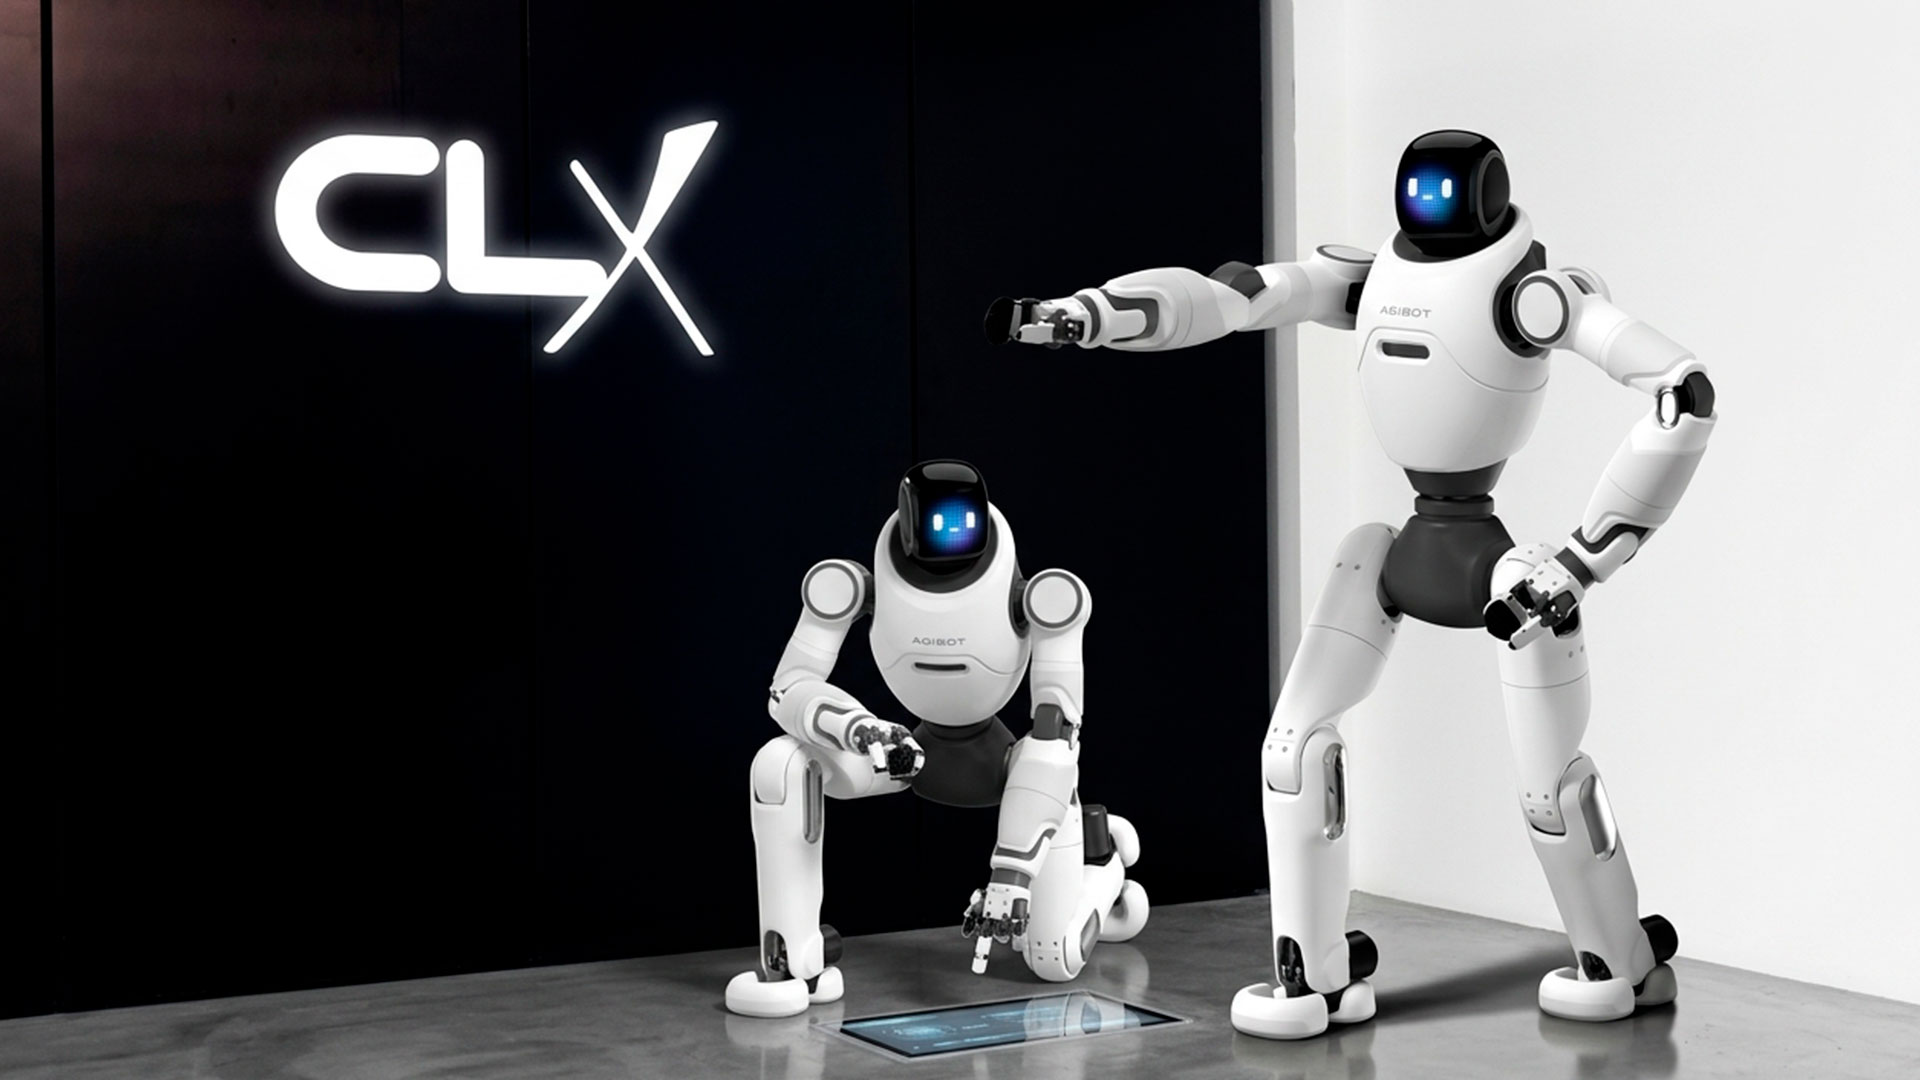
El grupo empresarial CLX Group, bajo la dirección de Nasar Dagga, introdujo en Venezuela el robot humanoide AgiBot X2 Ultra. Esta llegada simboliza un gran avance para acercar los desarrollos más sofisticados de la inteligencia artificial y la robótica al público nacional.
Cabe resaltar que estas unidades se encuentran en el país con un claro enfoque educativo y tecnológico. Buscan acercar al público a la cima de la ingeniería robótica, permitiendo una interacción cercana que inspire a los amantes de la innovación.
Entretanto, la introducción de estos humanoides al país ocurre tras el paso del empresario carabobeño Nasar Ramadan Dagga y el equipo de CLX Group por la IFA Berlín 2026, una de las vitrinas internacionales más importantes en robótica, inteligencia artificial y tecnología de consumo a nivel mundial.
“Creemos firmemente que para construir un mejor futuro debemos experimentarlo hoy de cerca. Al traer los robots humanoides AgiBot X2, reafirmamos nuestro compromiso inquebrantable de colocar a Venezuela en el mapa global de la innovación, demostrando que el conocimiento, la robótica y la inteligencia artificial no tienen fronteras y que nuestra gente merece estar siempre un paso adelante”, declaró el CEO de la empresa.
Robot AgiBot X2 Ultra llega a Venezuela gracias a CLX Group
Creado por la empresa de robótica e inteligencia artificial AgiBot (AGIBOT Innovation), el AgiBot X2 Ultra es un humanoide de tamaño compacto enfocado en el sector del entretenimiento y las presentaciones comerciales.
De esta manera, este modelo se diferencia en el mercado mundial por una estructura mecatrónica capaz de armonizar múltiples movimientos. El autómata mide 1,31 metros y pesa 35 kilogramos.
Esta configuración se traduce en una gran versatilidad para caminar con coordinación, bailar y realizar gestos humanos con una fluidez excepcional, ubicándolo en lo más alto de los dispositivos de su tipo.
Mientras tanto, en su interior, el sistema motriz destaca por articulaciones de alto rendimiento con un torque de 120 Nm, permitiéndole interactuar y manipular objetos de forma eficiente con las manos.
En la misma línea, el AgiBot X2 Ultra también destaca por integrar inteligencia artificial de modelos fundacionales, permitiéndole descifrar órdenes complejas, identificar elementos a su alrededor y moverse con total naturalidad y rapidez.
En cuanto a su equipamiento, cuenta con Wi-Fi, Bluetooth, micrófonos, altavoz, pantalla interactiva e iluminación. Su batería de 500 Wh le otorga una autonomía aproximada de dos horas, calculada a una velocidad de desplazamiento de 0,5 metros por segundo.
Nasar Dagga impulsa la innovación tecnológica
El AgiBot X2 Ultra continúa la línea de proyectos robóticos introducidos por Nasar Ramadan Dagga Mujamad en el país, sumándose a equipos previos de gran innovación como el robot Neo, el humanoide G1 de Unitree y el cuadrúpedo Go2 bajo el nombre de Daggy.
Mientras que el Unitree G1 es un humanoide enfocado en la movilidad, la manipulación y el aprendizaje automatizado, el Go2 es un cuadrúpedo provisto de LiDAR 4D, sistemas de navegación inteligente y reconocimiento del entorno mediante IA.
Por otra parte, la visión innovadora del empresario carabobeño también se refleja en la exhibición de dos Xiaomi YU7 Max en colores Shadow Teal y Meteor Blue, los cuales forman parte de la muestra tecnológica de CLX Group en la MultiMax Mañongo desde el pasado mes de julio de 2026.
Más allá de presentar un producto o vehículo específico, la iniciativa del destacado empresario en el sector tecnológico y de retail busca abrir espacios educativos donde los venezolanos experimenten de cerca conceptos clave de la era digital, desde la inteligencia artificial multimodal hasta la robótica autónoma, reflejando las tendencias tecnológicas del mundo.
Así pues, con la integración del AgiBot X2 Ultra, CLX Group y Nasar Dagga reafirman su misión de posicionar la tecnología de punta en Venezuela, utilizando la exhibición interactiva como una ventana para conocer las tendencias que definen el mañana.

Alcaldía de Naguanagua conmemora el Día Internacional de las Personas de Edad con jornadas de salud y recreación
CompartirAlcaldía de Naguanagua conmemora el Día Internacional de las Personas de Edad ayer jueves 1 de octubre con una serie de...

Trabajan arduamente para potenciar capacidad eléctrica en Carabobo, afirmó Lacava
CompartirEl gobernador de Carabobo Rafael Lacava, fue contundente al reiterar la consolidación de nuevos proyectos, canalizados para potenciar la carga...

Fundación Pasitos Talentosos amplía sus mecanismos para captar recursos
CompartirLa fundación Pasitos Talentosos continúa con su labor de ayudar a los más necesitados y como parte de los mecanismos...

Falleció motorizado en avenida Cedeño al impactar con camión de desechos sólidos
CompartirUna persona perdió la vida y otra resultó herida la mañana de este viernes 2 de octubre tras registrarse un...

Sismo en Sucre registró Funvisis este viernes 2 de octubre
CompartirLa Fundación Venezolana de Investigaciones Sismológicas (Funvisis) informó este viernes 2 de octubre sobre un sismo en Sucre, registrado pasado...

Enfrentamiento del ELN y militares de la GNB dejó saldo un muerto varios heridos
CompartirEnfrentamiento del ELN y militares de la GNB deja al menos un muerto y varios heridos, informó este miércoles 30 de...

Muertes bajo custodia superan 60 víctimas desde abril, denuncia OVP
CompartirMuertes bajo custodia superan las 60 víctimas desde abril de 2026, denunció el Observatorio Venezolano de Prisiones (OVP). El caso...

Rescatan a tres víctimas de secuestro virtual y extorsión
CompartirRescatan a tres víctimas de secuestro virtual y extorsión sanos y salvos, previo a labores de campo y de inteligencia...
-
 Deportes17 horas ago
Ricardo Sánchez y Tucupita Marcano se incorporaron a la Nave
-
 Economía21 horas ago
Pagan bonos Cultores Populares y Corresponsabilidad y Formación
-
 Nacional16 horas ago
«Derecho Internacional del Mar», obra clave para comprender desafíos jurídicos
-
 Economía19 horas ago
Tasa de cambio del 2 de octubre salta más de Bs 6