Tecnología
Los métodos más utilizados por cibercriminales para lograr acceso a redes corporativas

Agencias de ciberseguridad de Estados Unidos, Canadá, Nueva Zelanda, Países Bajos y Reino Unido elaboraron de manera conjunta un reporte con las debilidades que más comúnmente son explotadas por atacantes en su intento de acceder de los sistemas de una organización.
ESET, compañía líder en detección proactiva de amenazas, analiza los 10 vectores de acceso inicial más utilizados por actores maliciosos y acerca recomendaciones para minimizar los riesgos.
Cyber Security Protection Firewall Interface Concept
Con respecto a las fallas de seguridad en los controles de seguridad, configuraciones débiles o inseguras y malas prácticas que explotan los cibercriminales, las 10 más comunes son:
1. No habilitar la autenticación multifactor: La autenticación multifactor es clave para prevenir el secuestro de cuentas. De hecho, varios estudios han demostrado cuán efectiva es esta capa de seguridad adicional a la hora de evitar que atacantes logren exitosamente el acceso a través de credenciales robadas.
2. Asignar accesos y permisos de forma incorrecta: La incorrecta gestión de accesos y permisos puede permitir que alguien interno lleve adelante acciones que suponen algún riesgo para la organización por tener accesos y permisos innecesarios a información sensible.
3. Uso de software desactualizado: En muchos casos los atacantes rápidamente tienen acceso a exploits a pocos días de que se dé a conocer la existencia de una vulnerabilidad, pero también ocurre que muchas organizaciones utilizan software desactualizado expuesto a vulnerabilidades de larga data.
4. Uso de las credenciales de acceso que vienen por defecto: Mantener el mismo nombre de usuario y contraseña que vienen por defecto en software y hardware que compramos es un riesgo muy elevado, ya que ofrece a los atacantes una forma fácil de acceder remotamente a los sistemas a través de estas soluciones.
5. Falta de controles en servicios de acceso remoto: Los atacantes, como grupos de ransomware, suelen aprovechar configuraciones inseguras o vulnerabilidades sin parchear en soluciones para el acceso remoto a las redes de una organización, como las soluciones VPN.
6. Uso de contraseñas débiles: Los actores de amenazas utilizan distintos métodos para obtener credenciales de acceso válidas y aprovecharlas para obtener acceso inicial a los sistemas de una organización. Desde ataques de fuerza bruta, a la compra de credenciales robadas en foros clandestinos, entre otras.
7. Servicios en la nube sin protección: El crecimiento de la demanda y adopción de servicios en la nube, sobre todo con el trabajo remoto e híbrido, también atrajo el interés de los actores de amenazas que buscan la forma de aprovechar errores de configuración y vulnerabilidades en esta superficie de ataque para el robo de información.
8. Servicios expuestos a internet mal configurados o puertos abiertos: Se utilizan herramientas para descubrir puertos abiertos de servicios expuestos a Internet que pueden permitir acceder a la red de una organización, como pueden ser servicios RDP o el protocolo Server Message Block (SMB).
9. Error al detectar un correo de phishing: La falta de capacitación puede elevar el riesgo de que los empleados puedan no ser capaces de detectar un correo de phishing malicioso y esto deriva en mayores probabilidades de que la organización se convierta en víctima. Los atacantes suelen recurrir a esta técnica de larga data que sigue siendo efectiva por la falta de concientización y educación en temas de seguridad.
10. Respuesta pobre de productos de seguridad instalados: Muchas veces los actores de amenazas logran evadir los controles de seguridad que establecen los productos de seguridad instalados en el equipo comprometido y de esta manera logran llevar adelante sus ataques de manera efectiva sin ser detectados. Existen distintas alternativas que utilizan los cibercriminales para lograr esto, como el uso de droppers o de fileless malware.
“Además de repasar las debilidades y/o fallas de seguridad más comunes, es importante mencionar cuáles son las técnicas más utilizadas por los cibercriminales para aprovechar esas debilidades y obtener acceso a los sistemas de una organización. Dentro de estas se encuentran: la explotación de aplicaciones públicas en Internet, los servicios de acceso remoto expuestos a Internet, el phishing, la explotación de relaciones de confianza, y las cuentas válidas. Conocer los riesgos nos permite estar mejor preparados para así evitar ser víctimas de ataques”, comenta Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
En cuanto a las recomendaciones para que las organizaciones puedan minimizar las posibilidades de que actores maliciosos logren acceso a sus sistemas, algunas de las prácticas sugeridas son:
· Adoptar el modelo de seguridad zero trust
· Limitar la posibilidad de que se pueda acceder de forma remota a una cuenta de administrador
· Controlar los permisos y accesos asignados a los diferentes datos y servicios, lo que incluye aplicar el principio de menor privilegio para que cada empleado tenga acceso a la información que necesita para realizar su tarea y nada más
· Establecer cambios de contraseña
· Gestionar procesos de entrada y salida de empleados y cambios de posición internos
· Verificar que ningún equipo tiene el puerto RDP abierto
· Implementar la autenticación multifactor
· Modificar o inhabilitar nombres de usuario y contraseñas que vienen por defecto
· Monitorear el uso de credenciales comprometidas en los sistemas internos
· Gestión centralizada de logs
· Uso de soluciones antimalware
Nota de prensa
No dejes de leer
Conoce cuándo será el concierto de Juanes en Caracas


Tecnología
CLX Group trae la robótica de nueva generación a Venezuela con el humanoide AgiBot X2 Ultra

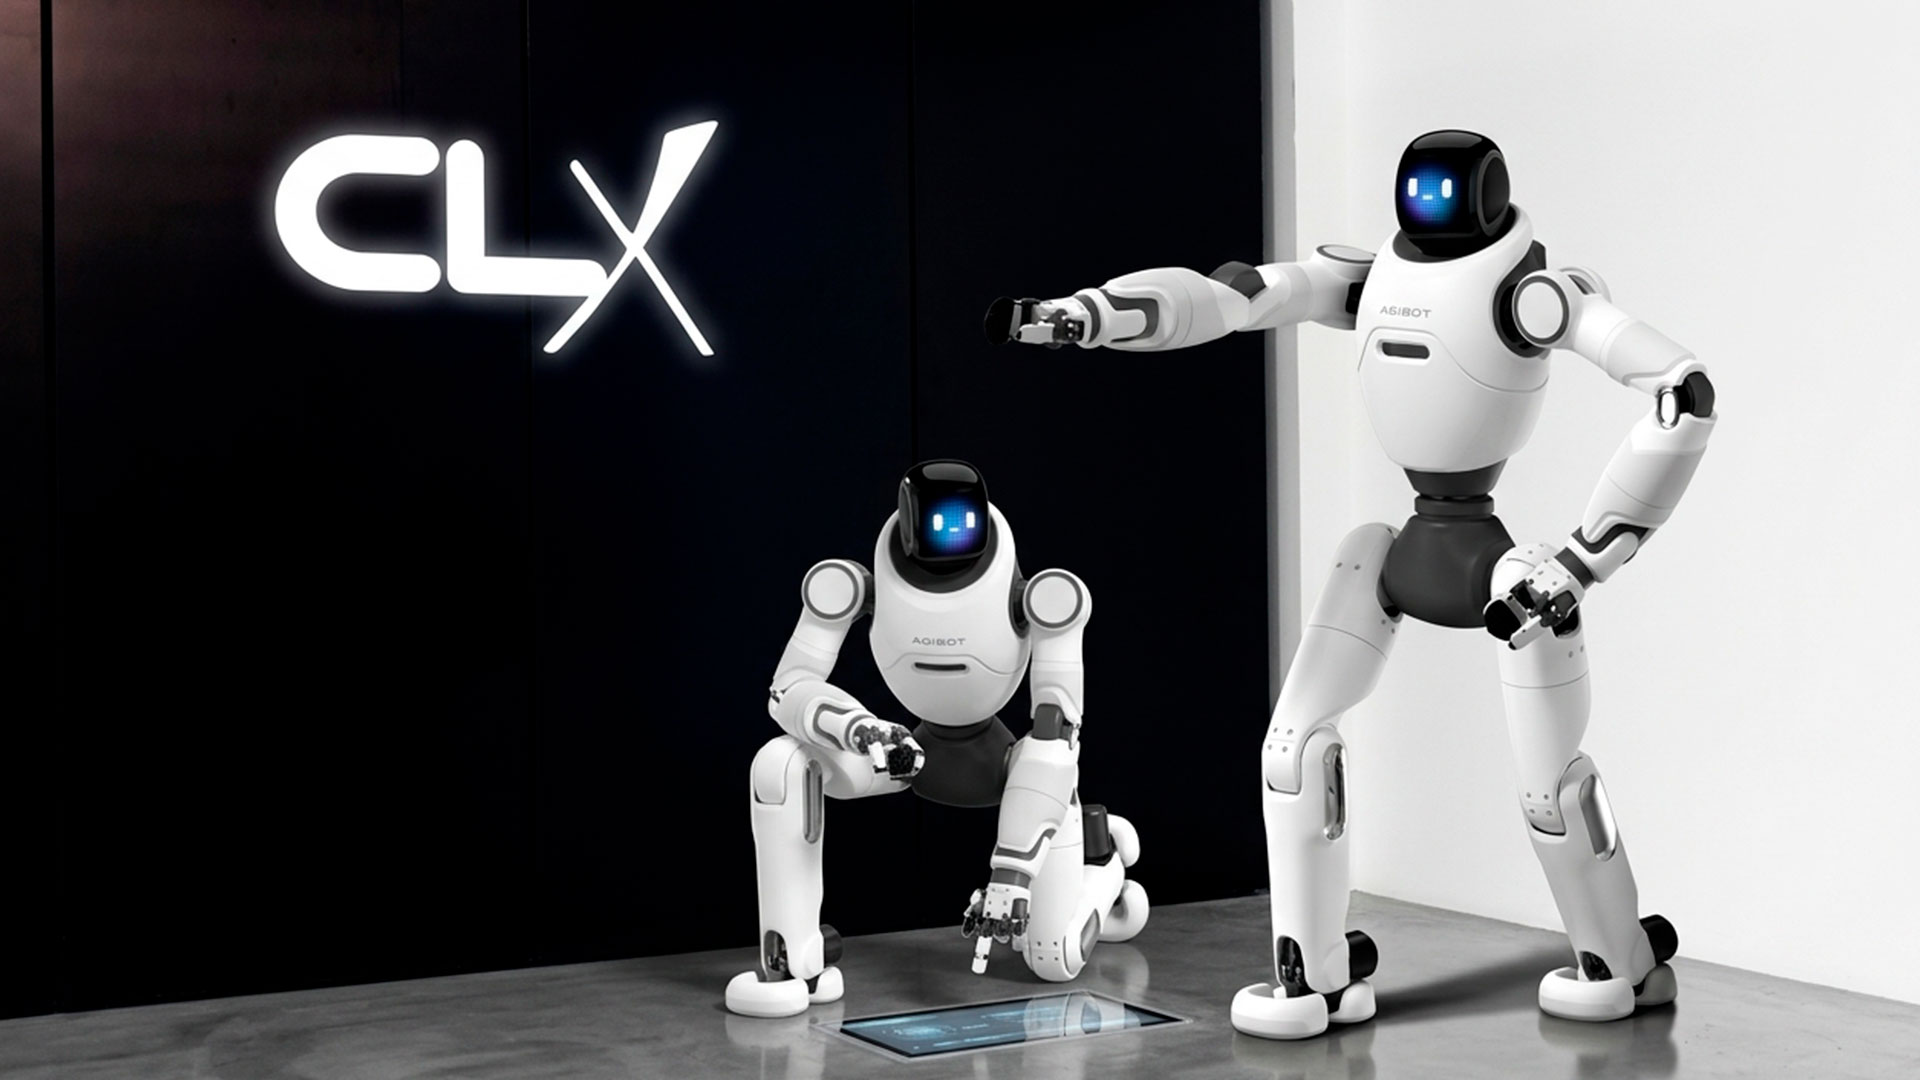
El grupo empresarial CLX Group, bajo la dirección de Nasar Dagga, introdujo en Venezuela el robot humanoide AgiBot X2 Ultra. Esta llegada simboliza un gran avance para acercar los desarrollos más sofisticados de la inteligencia artificial y la robótica al público nacional.
Cabe resaltar que estas unidades se encuentran en el país con un claro enfoque educativo y tecnológico. Buscan acercar al público a la cima de la ingeniería robótica, permitiendo una interacción cercana que inspire a los amantes de la innovación.
Entretanto, la introducción de estos humanoides al país ocurre tras el paso del empresario carabobeño Nasar Ramadan Dagga y el equipo de CLX Group por la IFA Berlín 2026, una de las vitrinas internacionales más importantes en robótica, inteligencia artificial y tecnología de consumo a nivel mundial.
“Creemos firmemente que para construir un mejor futuro debemos experimentarlo hoy de cerca. Al traer los robots humanoides AgiBot X2, reafirmamos nuestro compromiso inquebrantable de colocar a Venezuela en el mapa global de la innovación, demostrando que el conocimiento, la robótica y la inteligencia artificial no tienen fronteras y que nuestra gente merece estar siempre un paso adelante”, declaró el CEO de la empresa.
Robot AgiBot X2 Ultra llega a Venezuela gracias a CLX Group
Creado por la empresa de robótica e inteligencia artificial AgiBot (AGIBOT Innovation), el AgiBot X2 Ultra es un humanoide de tamaño compacto enfocado en el sector del entretenimiento y las presentaciones comerciales.
De esta manera, este modelo se diferencia en el mercado mundial por una estructura mecatrónica capaz de armonizar múltiples movimientos. El autómata mide 1,31 metros y pesa 35 kilogramos.
Esta configuración se traduce en una gran versatilidad para caminar con coordinación, bailar y realizar gestos humanos con una fluidez excepcional, ubicándolo en lo más alto de los dispositivos de su tipo.
Mientras tanto, en su interior, el sistema motriz destaca por articulaciones de alto rendimiento con un torque de 120 Nm, permitiéndole interactuar y manipular objetos de forma eficiente con las manos.
En la misma línea, el AgiBot X2 Ultra también destaca por integrar inteligencia artificial de modelos fundacionales, permitiéndole descifrar órdenes complejas, identificar elementos a su alrededor y moverse con total naturalidad y rapidez.
En cuanto a su equipamiento, cuenta con Wi-Fi, Bluetooth, micrófonos, altavoz, pantalla interactiva e iluminación. Su batería de 500 Wh le otorga una autonomía aproximada de dos horas, calculada a una velocidad de desplazamiento de 0,5 metros por segundo.
Nasar Dagga impulsa la innovación tecnológica
El AgiBot X2 Ultra continúa la línea de proyectos robóticos introducidos por Nasar Ramadan Dagga Mujamad en el país, sumándose a equipos previos de gran innovación como el robot Neo, el humanoide G1 de Unitree y el cuadrúpedo Go2 bajo el nombre de Daggy.
Mientras que el Unitree G1 es un humanoide enfocado en la movilidad, la manipulación y el aprendizaje automatizado, el Go2 es un cuadrúpedo provisto de LiDAR 4D, sistemas de navegación inteligente y reconocimiento del entorno mediante IA.
Por otra parte, la visión innovadora del empresario carabobeño también se refleja en la exhibición de dos Xiaomi YU7 Max en colores Shadow Teal y Meteor Blue, los cuales forman parte de la muestra tecnológica de CLX Group en la MultiMax Mañongo desde el pasado mes de julio de 2026.
Más allá de presentar un producto o vehículo específico, la iniciativa del destacado empresario en el sector tecnológico y de retail busca abrir espacios educativos donde los venezolanos experimenten de cerca conceptos clave de la era digital, desde la inteligencia artificial multimodal hasta la robótica autónoma, reflejando las tendencias tecnológicas del mundo.
Así pues, con la integración del AgiBot X2 Ultra, CLX Group y Nasar Dagga reafirman su misión de posicionar la tecnología de punta en Venezuela, utilizando la exhibición interactiva como una ventana para conocer las tendencias que definen el mañana.

Trabajan arduamente para potenciar capacidad eléctrica en Carabobo, afirmó Lacava
CompartirEl gobernador de Carabobo Rafael Lacava, fue contundente al reiterar la consolidación de nuevos proyectos, canalizados para potenciar la carga...

Fundación Pasitos Talentosos amplía sus mecanismos para captar recursos
CompartirLa fundación Pasitos Talentosos continúa con su labor de ayudar a los más necesitados y como parte de los mecanismos...

Protestan por apagones en Carabobo y otras entidades este miércoles 30 de septiembre (+ videos)
CompartirProtestan por apagones en Carabobo y otras entidades del país se originaron este miércoles 30 de septiembre reseñaron varios medios...

Enfrentamiento del ELN y militares de la GNB dejó saldo un muerto varios heridos
CompartirEnfrentamiento del ELN y militares de la GNB deja al menos un muerto y varios heridos, informó este miércoles 30 de...

Muertes bajo custodia superan 60 víctimas desde abril, denuncia OVP
CompartirMuertes bajo custodia superan las 60 víctimas desde abril de 2026, denunció el Observatorio Venezolano de Prisiones (OVP). El caso...

Rescatan a tres víctimas de secuestro virtual y extorsión
CompartirRescatan a tres víctimas de secuestro virtual y extorsión sanos y salvos, previo a labores de campo y de inteligencia...

Capturado conductor que arrolló a motociclista en Valencia
CompartirCapturado conductor que arrolló a motociclista en Valencia. Un aparatoso accidente de tránsito registrado en el Distribuidor Santa Rosa movilizó la...

Alexander «Mimou» Vargas detenido por segunda vez en Maiquetía (+ video)
CompartirEl exviceministro del Deporte Alexander “Mimou” Vargas detenido por segunda vez la noche del viernes, 25 de septiembre, en el...
-
 Deportes9 horas ago
I Copa Índigo MMA David Brandt lista para el banquete
-
 Economía24 horas ago
Caracas sede de 82.ª Asamblea Anual de Fedecámaras
-
Carabobo22 horas ago
Fundación Pasitos Talentosos amplía sus mecanismos para captar recursos
-
 Nacional16 horas ago
UNIMET en Top 10% de universidades con mejor reputación entre empleadores del QS para Latinoamérica y el Caribe 2027