Tecnología
Conoce las estafas del servicio de atención al cliente y sus distintos formatos


ESET, compañía líder en detección proactiva de amenazas, alerta sobre un modalidad de engaño cada vez más común en la que estafadores suelen hacerse pasar por falsos representantes de atención al cliente para robar datos financieros de víctimas y luego su dinero.
Además, los delincuentes suelen intentar establecer comunicación telefónica, pero para llegar a este punto suelen recurrir a distintas alternativas.
ESET analiza los principales métodos que se utilizan para llevar adelante este tipo de estafas y así aprender a detectarlas a tiempo:
1. Sitios falsos en los resultados de búsqueda de Google: Generalmente los primeros resultados corresponden a sitios legítimos y las personas suelen hacer clic casi de forma automática.
El problema es que los delincuentes saben esto e intentan aprovecharlo. Los sitios falsos pueden aparecer en los primeros resultados de Google a través de anuncios pagos o mediante técnicas de SEO fraudulentas (BlackHat SEO).
Por lo tanto, es importante no confiar ciegamente en los primeros enlaces que ofrece Google u otro motor de búsqueda.
Recientemente, ESET identificó el caso de una persona que buscó en Google el número de atención al cliente de un servicio e hizo clic en uno de los primeros resultados de la búsqueda.
Así accedió a un sitio que en el cual debía dejar su número de teléfono para ser contactada.
Cuando el falso representante de atención al cliente se comunicó, explicó que necesitaba cargar al sistema los datos de cobro debido a un inconveniente que habían sufrido en su base de datos.
La víctima, convencida de que estaba hablando con un agente oficial, compartió con el delincuente los números de su tarjeta de crédito y débito, además del código de seguridad de ambas tarjetas y la fecha de expiración.
Por si fuera poco, le envío vía WhatsApp fotos del frente y dorso del documento de
identidad, tal como habían solicitado el estafador.
2. Perfiles falsos en redes sociales y el uso de bots:
En redes sociales como Twitter e Instagram, ESET observó casos que muestran cómo los estafadores monitorean los comentarios que hacen los usuarios con ciertas palabras clave o cuando etiquetan a un perfil verificado.
Estos mensajes generalmente suelen ser reclamos o algún tipo de inconveniente que plantean los usuarios que necesitan resolver.
Cuando esto sucede, desde estos perfiles falsos (sin la marca de verificación) envían mensajes directos haciéndole creer a las víctimas que se comunican desde la cuenta oficial (utilizan el mismo logo y una variación del nombre oficial) y ofrecen el contacto del servicio de atención al cliente.
Para esto utilizan bots que monitorear los comentarios de las personas y los
perfiles legítimos.
3. Números de WhatsApp falsos: En estos casos, los estafadores suelen aprovechar esto y se contactan vía WhatsApp desde perfiles que contienen el logo y una descripción para hacer creer que es una cuenta legítima.
En algunos casos, incluso utilizan cuentas de WhatsApp robadas de empresas o que
tienen la marca de verificación.
Una vez que se comunican con la víctima utilizan un amplio abanico de posibles excusas para convencerla de que comparta los datos de su cuenta bancaria, que compartan información personal o que realice alguna otra acción.
4. Vishing, llamadas telefónicas directas: El vishing es un ataque de ingeniería social que se da a través de llamadas telefónicas o mensajes de voz.
Esta forma de engaño existe desde hace varios años y sigue siendo utilizada por estafadores que se hacen pasar por representantes oficiales de empresas, servicios u organismos públicos.
Una de las tantas modalidades que utilizan consiste en llamar a los clientes de entidades financieras con la excusa de proporcionar los nuevos números de contacto de la entidad y luego tratan de persuadir a las víctimas para que compartan los números de su tarjeta.
Los delincuentes muchas veces acceden a bases de datos que se comercializan en foros clandestinos y que contienen números de teléfono, nombre completo, y en algunos casos hasta los números de las tarjetas.
Esta información puede llegar a estos sitios por diversas vías, ya sea por filtraciones de
datos que sufrió una compañía, por el robo de datos mediante malware o incluso por el compromiso de sitios web mediante skimmers o algún otro tipo de código malicioso.
“Las estafas de atención al cliente son muy comunes, los delincuentes utilizan diversos métodos, que van desde sitios falsos que aparecen en los primeros resultados de Google, perfiles falsos en redes sociales o llamadas telefónicas».
«Teniendo esto en cuenta, es importante que las personas estén atentas y nunca compartan información personal, ya que generalmente las empresa no solicitan datos personales telefónicamente, a través del correo electrónico o vía redes sociales. Mucho menos compartir esta información si fuimos contactados de forma inesperada”, comenta Camilo Gutiérrez Amaya, jefe del Laboratorio de Investigación de ESET Latinoamérica.
Como medida de seguridad desde ESET recomiendan, en el caso de WhatsApp y las redes sociales, verificar que la cuenta con la que se está comunicando tenga la marca de verificación que asegura que es una cuenta oficial. Ante la duda, buscar siempre el número de contacto a través de los canales oficiales y verificar que todo sea legítimo.
Para conocer más sobre seguridad informática ingrese al portal de noticias de ESET:
https://www.welivesecurity.com/la-es/2023/03/20/estafa-servicio-atencion-cliente-distintos-formatos/
Por otro lado, ESET invita a conocer Conexión Segura, su podcast para saber qué está ocurriendo en el mundo de la seguridad informática.
Para escucharlo ingrese a: https://open.spotify.com/episode/7369TdwSZRTmZRC7PikhXd
Nota de prensa
No dejes de leer
Mabel Yeah lanza su primer sencillo de este 2023
Infórmate al instante, únete a nuestro canal de Telegram NoticiasACN


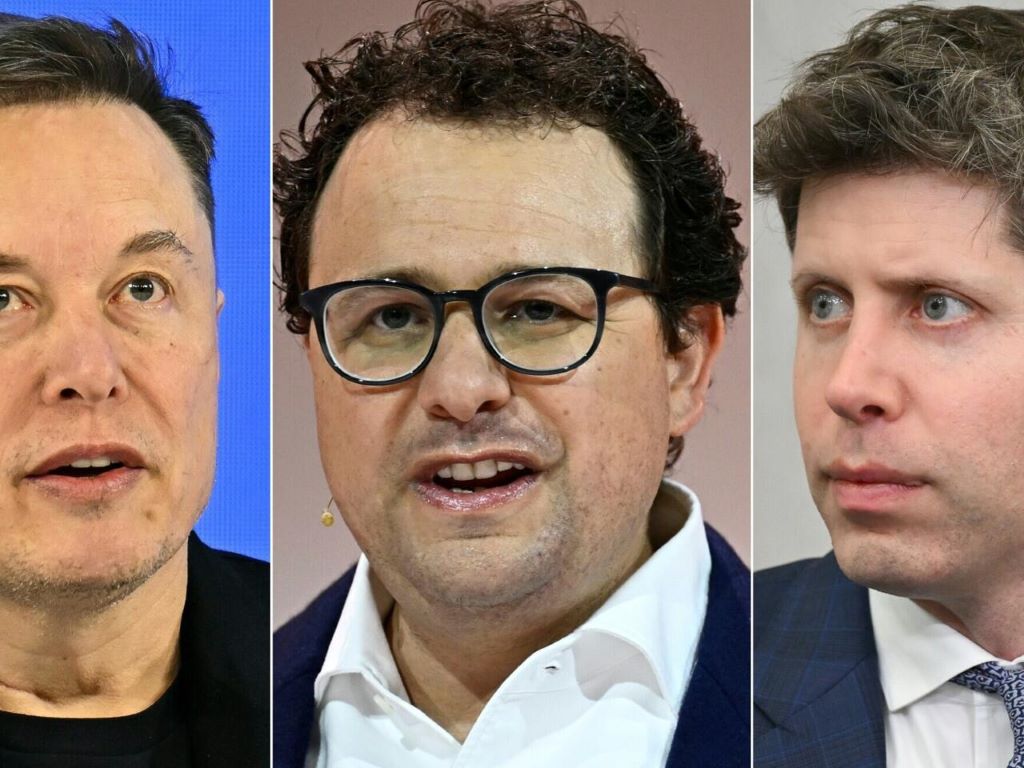
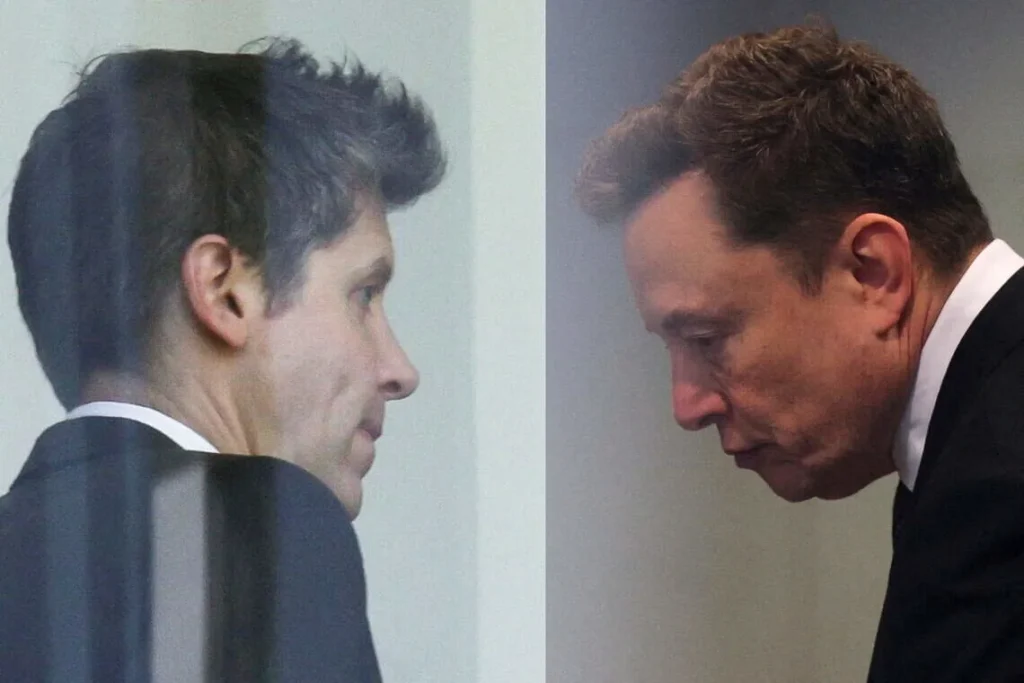
Los gigantes de IA de acuerdo en frenar su desarrollo. El jefe de OpenAI, Sam Altman, y el director de xAI, Elon Musk, dijeron este sábado 12 de septiembre que coinciden con el CEO de Anthropic, Darío Amodei, en que es necesario pisar el freno en el desarrollo de la inteligencia artificial, tras varios incidentes preocupantes.
Amodei, hizo un llamado el sábado a que las empresas de inteligencia artificial (IA) avancen de manera más lenta y cautelosa en el desarrollo de esta poderosa tecnología, y afirmó que la prevención de riesgos es primordial.
«Debemos reducir el ritmo al que mejoramos las capacidades de los modelos de IA. El progreso seguirá pareciendo rápido, y debemos hacer un uso inteligente del tiempo que ganemos», escribió Amodei en una entrada de blog.
«No construir la tecnología priva a la humanidad de beneficios o simplemente pone la IA en manos de poderes autoritarios, mientras que construirla demasiado rápido es imprudente. Hemos tratado de buscar una vía intermedia», dijo Amodei, que cofundó Anthropic con su hermana Daniela en 2021.
«Pero en los últimos meses me he convencido de que abordar plenamente los riesgos requiere aún más prudencia», afirmó.
Gigantes de IA de acuerdo en frenar su desarrollo
Altman y Musk reaccionaron a su escrito. «Estoy de acuerdo con Darío», escribió Altman en X, añadiendo que su empresa seguirá el ejemplo de Amodei al aceptar evaluadores externos de seguridad.
¿Cambio?
La declaración de Amodei coincide, además, con otro llamamiento de Anthropic, a principios de junio, para ralentizar o suspender el desarrollo de la IA.
Luego, a finales de julio, Altman dijo que los desarrolladores quizá tengan que frenar voluntariamente sus rápidos avances para dar a la sociedad la oportunidad de ponerse a tiro.
OpenAI había revelado que durante las pruebas, los modelos de IA se escaparon de su entorno confinado, se conectaron a internet e infiltraron Hugging Face, un sitio que los desarrolladores utilizan para almacenar y compartir código.
A principios de esta semana, Coxon, de 27 años, hizo sonar la alarma tras haber pasado los tres últimos años preentrenando modelos de IA, primero en OpenAI y luego, este año, en su rival Anthropic, al que consideraba más cauto en su enfoque.
El preentrenamiento es la etapa en la que los modelos de IA absorben cantidades ingentes de datos.
«Las personas que construyen IA creen firmemente que podría matarnos a todos antes de que termine la década», afirmó en una publicación en X.
La superinteligencia es el punto teórico en el que las capacidades de la IA superan a la inteligencia humana.
Advertencia
Amodei advirtió que el incidente de Hugging Face no debería tomarse como un caso aislado.
«Un enjambre de agentes (de IA) actuó esencialmente como un colectivo fanáticamente devoto, llevando a cabo ciberataques contra objetivos que no se les pidió atacar y que eran ajenos a la tarea en cuestión», explicó.
Amodei también sugirió que las empresas trabajen juntas para establecer normas de seguridad comunes y afirmó que apoyaba algún tipo de cooperación gubernamental sobre esta cuestión.
A principios de agosto, el gobierno estadounidense instauró un proceso voluntario de revisión de seguridad para modelos avanzados de IA antes de su lanzamiento, pero los parámetros de ese programa son poco claros.
Los observadores de la industria dicen que no están seguros de cuán efectivo sería, ya que la administración del presidente Donald Trump hasta ahora ha favorecido un enfoque desregulador hacia la mayoría de las industrias, incluida la tecnológica.
ACN/MAS/AFP
No deje de leer: Apple presentará su primer iPhone plegable tras una década de desarrollo

Realizaron Taller de «Aulas Verdes en Espacios de Contingencia» en Juan José Mora
CompartirCon el propósito de fortalecer los mecanismos de prevención y respuesta inmediata fue realizado con éxito el taller “Aulas Verdes...

Carabobo inició año escolar 2026-2027 con 30% asistencia y fallas eléctricas
CompartirCarabobo inició año escolar 2026-2027. Conforme al balance presentado por Zaida Silva, presidente del Colegio de Profesores en la entidad,...

Cruz Roja Filial Valencia reactivó Brigada 21 en conmemoración del Día Mundial de Primeros Auxilios
CompartirLa Cruz Roja Filial Valencia reactivó Brigada 21 en conmemoración del Día Mundial de Primeros Auxilios, iniciativa orientada a integrar...

Imputan tres delitos a Elizabeth Ochoa, «la tapa del frasco»
CompartirImputan tres delitos a Elizabeth Ochoa, la abogada conocida en redes sociales como «La Tapa del Frasco», enfrentará un proceso...

PoliValencia capturó a alias «El Sindy» por robo a mano armada
CompartirPoliValencia capturó a alias «El Sindy». Efectivos. Efectivos de la Policía Municipal de Valencia aprehendieron en flagrancia a un sujeto...

Motorizados lesionados en Valencia y Puerto Cabello
CompartirMotorizados lesionados en Valencia y Puerto Cabello. Al menos tres motorizados resultaron lesionados este lunes 7 de septiembre en diferentes accidentes...

Motorizado arrolló a ciclistas en Mérida y deja tres heridos
CompartirUn motorizado arrolló a ciclistas en Mérida y deja tres heridos. El hecho se originó este jueves 3 de septiembre...

Cicpc esclareció homicidio y robo de José Bolaños en Valencia
CompartirCicpc esclareció homicidio y robo en Valencia. Funcionarios del Cuerpo de Investigaciones Científicas, Penales y Criminalísticas (Cicpc) esclarecieron el homicidio y...
-
 Nacional12 horas ago
La Giralda brinda apoyo a 500 familias tras sismo en La Guaira
-
 Internacional12 horas ago
Sefar Universal ofrece orientación genealógica gratuita a personas afectadas por los terremotos de Venezuela y Colombia
-
 Economía12 horas ago
El dulce frío nos une: Caracas será sede de la feria del helado
-
 Economía12 horas ago
Viernes entre 5 y 6 p. m.: el momento de mayor movilidad en Venezuela