Tecnología
Conoce cómo ha sido la evolución del malware en los últimos 20 años

ESET, compañía líder en detección proactiva de amenazas, analizó la evolución del malware en la región, desde las primeras apariciones hasta los ciberataques elaborados a localmente.
Se destacan el ciberespionaje, los fraudes, la extorsión digital y el cibercrimen, con el objetivo de reflexionar sobre los desafíos actuales y a futuro para la ciberseguridad de las organizaciones y los usuarios.
En las últimas dos décadas, el panorama de la ciberseguridad experimentó una transformación radical y el malware, en sus múltiples formas, evolucionó desde simples virus diseñados por entusiastas, hasta sofisticadas herramientas de espionaje y sabotaje utilizadas por actores estatales y criminales organizados para atacar a empresas, gobiernos y personas. ESET, repasa lo más destacado:
Primeros Pasos del Malware (2000-2010):
Los virus y gusanos informáticos eran las principales amenazas, causando molestias y daños considerables. Ejemplos como Melissa y Love Bug sembraron el caos en la incipiente era digital; estos virus y gusanos causaban daños mediante la eliminación de archivos y la congestión de redes.
En Latinoamérica, estos ataques empezaron a hacerse sentir con fuerza debido a la rápida expansión del acceso a internet y la falta de una cultura de ciberseguridad.
La rápida propagación de este tipo de amenazas a través de correos electrónicos con un asunto atractivo evidenció la necesidad de una mayor educación en ciberseguridad.
La Era del Crimen Organizado (2010-2020):
La profesionalización del cibercrimen. Amenazas como el ransomware, que secuestran datos a cambio de un rescate, causaron estragos a nivel mundial. El malware se volvió más sigiloso y dirigido.
El phishing, el ransomware y los ataques de APT (Amenazas Persistentes Avanzadas) se intensificaron.
El macromalware que utiliza macros en documentos de Office para infectar sistemas fue de los métodos de propagación de malware más utilizados.
Estos documentos maliciosos se distribuyen a través de correos electrónicos de phishing, engañan a los usuarios para que habiliten las macros y ejecutan el malware.
Esta amenaza fue particularmente efectiva en atacar organizaciones con menores niveles de conciencia y formación en ciberseguridad.
Uno de los incidentes que más conocido en los últimos 20 años, fue cuando WannaCry en 2017 afectó a sistemas en más de 150 países.
Este ataque destacó la vulnerabilidad de los sistemas sin parches y la importancia de una gestión adecuada de actualizaciones de software.
El ransomware siguió creciendo hasta la actualidad a en el mundo y también en la región, algunos muy recordados como el ataque de Conti a Costa Rica, o REvil, que en 2021 atacó a un gran número de empresas globalmente y, a nivel
local, a países como México, Colombia y Argentina, mediante un ataque a la cadena de suministro.
APTs y la geopolítica del malware (2020-presente):
Las Amenazas Persistentes Avanzadas (APT) han ganado protagonismo, estos ataques se centran en el espionaje y el sabotaje a largo plazo.
Latinoamérica no ha sido inmune a estas amenazas, con varios incidentes que sugieren la participación de actores estatales.
La pandemia impulsó la transformación digital, expandiendo la superficie de ataque. La inteligencia artificial (IA) se integra al malware, y los ciberataques tienen a ser más complejos y personalizados.
El grupo Lazarus, vinculado a Corea del Norte, ha llevado a cabo múltiples ataques en Latinoamérica, enfocándose en sectores financieros y gubernamentales. Sus tácticas avanzadas, incluyendo el uso de malware sofisticado y técnicas de ingeniería social, han subrayado la necesidad de una colaboración internacional en ciberseguridad.
En este tiempo también crecieron las amenazas con sello latinoamericano, ESET describe las más destacadas:
Ciberespionaje: Gobiernos e instituciones son blancos de ataques para robar información confidencial.
En 2014, se descubrió la campaña de ciberespionaje Machete, dirigida principalmente a instituciones militares y gubernamentales en América Latina que volvió en 2019 apuntando organismos gubernamentales de Ecuador, Colombia, Nicaragua y Venezuela.
Utilizando malware diseñado para extraer documentos sensibles, esta operación subrayó la vulnerabilidad de la región a los ataques dirigidos.
Además, otras campañas de espionaje utilizando commodity malware fueron identificadas de manera sostenida apuntando a países de la región, lo que demuestra un aumento significativo del este tipo de malware y su uso en campañas dirigidas a Latinoamérica.
ESET presentó en Virus Bulletin “Operación Rey Tut” donde se muestra la sofisticación de este tipo de amenazas en la
región y el cambio en los blancos de ataque hacia usuarios de alto perfil.
Cibercrimen: El robo de datos personales y financieros es un negocio lucrativo. Los troyanos bancarios, han sido una amenaza persistente en Latinoamérica.
Estos programas maliciosos se diseñan para robar información financiera, como credenciales de banca en línea, números de tarjetas de crédito y otra información personal sensible.
Ejemplos como Amavaldo, Grandoreiro o Mekotio, dentro de un total de 12 familias de troyanos bancarios apuntan específicamente a la región causando significativos problemas a individuos y empresas en la región.
Fraudes: El phishing también ha evolucionado, a principios de los 2000, las campañas eran masivas y relativamente fáciles de identificar debido a sus errores gramaticales y ortográficos.
Sin embargo, a medida que los ciberdelincuentes perfeccionaron sus técnicas, se volvió más sofisticado y dirigido.
Hoy en día, el spear phishing, se enfoca en objetivos específicos mediante la personalización de los correos electrónicos en función de la información disponible sobre la víctima, convirtiéndose en una amenaza mucho más peligrosa.
Extorsión digital: La extorsión digital se ha convertido en una de las amenazas más disruptivas para las empresas e instituciones en Latinoamérica, con el ransomware a la vanguardia de esta tendencia.
En los últimos años, Latinoamérica ha sido testigo de este tipo de ataques con un alto impacto mediático, que además de los costos financieros directos asociados con el pago del rescate y la restauración de los sistemas, estos incidentes también han expuesto no solamente vulnerabilidades críticas en la infraestructura de muchas empresas sino también datos sensibles de empresas y personas.
No dejes de leer
Sector Francisco de Miranda, sur de Valencia, sin electricidad desde la noche del lunes
Infórmate al instante únete a nuestro canal de Telegram NoticiasACN

Tecnología
CLX Group trae la robótica de nueva generación a Venezuela con el humanoide AgiBot X2 Ultra

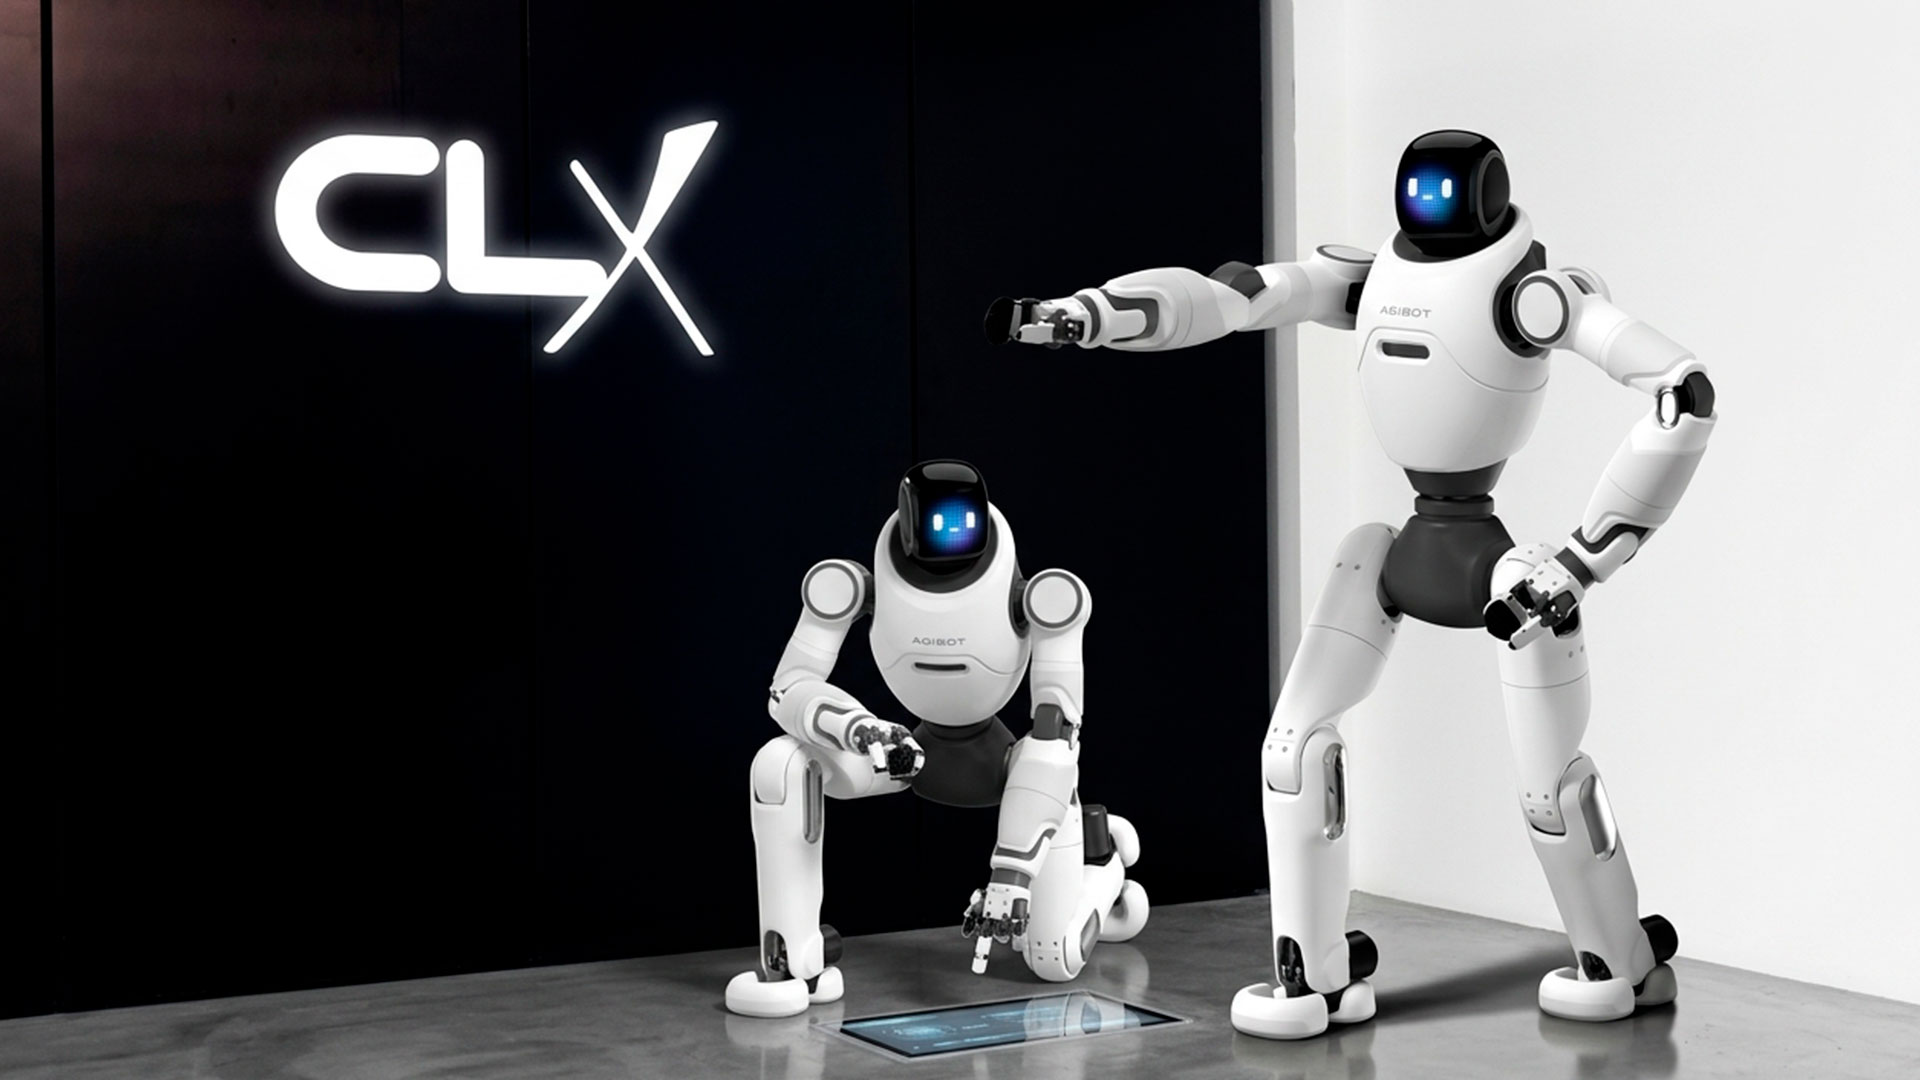
El grupo empresarial CLX Group, bajo la dirección de Nasar Dagga, introdujo en Venezuela el robot humanoide AgiBot X2 Ultra. Esta llegada simboliza un gran avance para acercar los desarrollos más sofisticados de la inteligencia artificial y la robótica al público nacional.
Cabe resaltar que estas unidades se encuentran en el país con un claro enfoque educativo y tecnológico. Buscan acercar al público a la cima de la ingeniería robótica, permitiendo una interacción cercana que inspire a los amantes de la innovación.
Entretanto, la introducción de estos humanoides al país ocurre tras el paso del empresario carabobeño Nasar Ramadan Dagga y el equipo de CLX Group por la IFA Berlín 2026, una de las vitrinas internacionales más importantes en robótica, inteligencia artificial y tecnología de consumo a nivel mundial.
“Creemos firmemente que para construir un mejor futuro debemos experimentarlo hoy de cerca. Al traer los robots humanoides AgiBot X2, reafirmamos nuestro compromiso inquebrantable de colocar a Venezuela en el mapa global de la innovación, demostrando que el conocimiento, la robótica y la inteligencia artificial no tienen fronteras y que nuestra gente merece estar siempre un paso adelante”, declaró el CEO de la empresa.
Robot AgiBot X2 Ultra llega a Venezuela gracias a CLX Group
Creado por la empresa de robótica e inteligencia artificial AgiBot (AGIBOT Innovation), el AgiBot X2 Ultra es un humanoide de tamaño compacto enfocado en el sector del entretenimiento y las presentaciones comerciales.
De esta manera, este modelo se diferencia en el mercado mundial por una estructura mecatrónica capaz de armonizar múltiples movimientos. El autómata mide 1,31 metros y pesa 35 kilogramos.
Esta configuración se traduce en una gran versatilidad para caminar con coordinación, bailar y realizar gestos humanos con una fluidez excepcional, ubicándolo en lo más alto de los dispositivos de su tipo.
Mientras tanto, en su interior, el sistema motriz destaca por articulaciones de alto rendimiento con un torque de 120 Nm, permitiéndole interactuar y manipular objetos de forma eficiente con las manos.
En la misma línea, el AgiBot X2 Ultra también destaca por integrar inteligencia artificial de modelos fundacionales, permitiéndole descifrar órdenes complejas, identificar elementos a su alrededor y moverse con total naturalidad y rapidez.
En cuanto a su equipamiento, cuenta con Wi-Fi, Bluetooth, micrófonos, altavoz, pantalla interactiva e iluminación. Su batería de 500 Wh le otorga una autonomía aproximada de dos horas, calculada a una velocidad de desplazamiento de 0,5 metros por segundo.
Nasar Dagga impulsa la innovación tecnológica
El AgiBot X2 Ultra continúa la línea de proyectos robóticos introducidos por Nasar Ramadan Dagga Mujamad en el país, sumándose a equipos previos de gran innovación como el robot Neo, el humanoide G1 de Unitree y el cuadrúpedo Go2 bajo el nombre de Daggy.
Mientras que el Unitree G1 es un humanoide enfocado en la movilidad, la manipulación y el aprendizaje automatizado, el Go2 es un cuadrúpedo provisto de LiDAR 4D, sistemas de navegación inteligente y reconocimiento del entorno mediante IA.
Por otra parte, la visión innovadora del empresario carabobeño también se refleja en la exhibición de dos Xiaomi YU7 Max en colores Shadow Teal y Meteor Blue, los cuales forman parte de la muestra tecnológica de CLX Group en la MultiMax Mañongo desde el pasado mes de julio de 2026.
Más allá de presentar un producto o vehículo específico, la iniciativa del destacado empresario en el sector tecnológico y de retail busca abrir espacios educativos donde los venezolanos experimenten de cerca conceptos clave de la era digital, desde la inteligencia artificial multimodal hasta la robótica autónoma, reflejando las tendencias tecnológicas del mundo.
Así pues, con la integración del AgiBot X2 Ultra, CLX Group y Nasar Dagga reafirman su misión de posicionar la tecnología de punta en Venezuela, utilizando la exhibición interactiva como una ventana para conocer las tendencias que definen el mañana.

Celebrado Día Mundial de los Animales en Naguanagua con jornada veterinaria
CompartirCelebrado Dia Mundial de los Animales en Naguanagua con la atención a las mascotas se ha convertido en una de...

Gran asistencia en Caminata “Ruta Rosa 5K” Con Propósito
CompartirLa Caminata “Ruta Rosa 5K” Con Propósito se realizó este domingo 4 de octubre con masiva asistencia desde su salida...

Carabobo se prepara para “Festival Escuela Artes Vivas”
CompartirCarabobo se prepara para “Festival Escuela Artes Vivas” tras la reunión en el Museo de la Cultura de Valencia de...

Abatido presunto antisocial en Trigal Norte de Valencia
CompartirAbatido presunto antisocial en Trigal Norte de Valencia, tras enfrentamiento a tiros entre delincuentes y comisiones mixtas de PoliCarabobo y...

Localizan cuerpo de pescador en lago de Valencia
CompartirLocalizan cuerpo de pescador en lago de Valencia por parte de funcionarios de rescate, ayer viernes 2 de octubre. Se...

Falleció motorizado en avenida Cedeño al impactar con camión de desechos sólidos
CompartirUna persona perdió la vida y otra resultó herida la mañana de este viernes 2 de octubre tras registrarse un...

Sismo en Sucre registró Funvisis este viernes 2 de octubre
CompartirLa Fundación Venezolana de Investigaciones Sismológicas (Funvisis) informó este viernes 2 de octubre sobre un sismo en Sucre, registrado pasado...

Enfrentamiento del ELN y militares de la GNB dejó saldo un muerto varios heridos
CompartirEnfrentamiento del ELN y militares de la GNB deja al menos un muerto y varios heridos, informó este miércoles 30 de...
-
 Deportes14 horas ago
Luis Pinto se impone en Valera y es primer líder de Vuelta a Venezuela 2026
-
 Deportes12 horas ago
Carabobeña Joselyn Brea gana Caracas Rock 2026
-
 Deportes9 horas ago
Trotamundos pierde ante Pioneros que le corta racha victoriosa
-
 Internacional14 horas ago
OPEP+ decide mantener sin cambios oferta de petróleo