Tecnología
Descubren una seria amenaza a la privacidad de los usuarios de Bluetooth

Un hacker de acción rápida, podría debilitar el cifrado de los dispositivos Bluetooth y posteriormente, espiar las comunicaciones o enviar datos falsificados para controlar un dispositivo, debido a una vulnerabilidad recientemente descubierta.
El ataque basado en esta vulnerabilidad es bastante inteligente: en lugar de romper directamente el cifrado, permite a los piratas informáticos obligar a un par de dispositivos Bluetooth a utilizar un cifrado más débil en primer lugar, lo que hace que sea mucho más fácil de descifrar la clave.
Cada vez que se conectan dos dispositivos Bluetooth, establecen una nueva clave de cifrado.
Ataque “de fuerza bruta”
Si un atacante se interpone en el proceso de configuración de dos dispositivos, podría engañarlos para que se establezcan en una clave de cifrado con un número relativamente pequeño de caracteres.
El atacante aún tendría que realizar un ataque “de fuerza bruta” (descifrar la contraseña mediante un diccionario automatizado), contra uno de los dispositivos para encontrar la contraseña exacta, pero ese ataque podría ocurrir en una mínima cantidad de tiempo, gracias a esta vulnerabilidad.
Sin embargo, para ejecutar este ataque, un pirata informático debería estar presente durante la conexión de los dispositivos Bluetooth, bloquear la transmisión inicial de cada dispositivo; al establecer la longitud de la clave de cifrado y transmitir su propio mensaje, «todo dentro de un período de tiempo limitado»; dice la organización que administra el estándar a nivel mundial.
Se descubre una grave vulnerabilidad en Bluetooth que deja expuestos los dispositivos a posibles ataques https://t.co/7Gl8jnps2u pic.twitter.com/n4tqldgZHf
— xataka (@xataka) August 16, 2019
El atacante tendría que estar presente
El hacker también tendría que estar dentro del alcance y repetir el ataque cada vez que quisiera entrar de nuevo.
Por esta razón, los expertos recomiendan tener apagado el sistema Bluetooth cuando el usuario se encuentre en lugares muy concurridos, como por ejemplo aeropuertos, terminales, centros comerciales, eventos públicos, etc.
No todos los dispositivos son vulnerables tampoco. La falla solo se aplica a dispositivos Bluetooth tradicionales, no a los Bluetooth LE (Low Energy), que se usan con frecuencia en dispositivos de baja potencia; algunos dispositivos Bluetooth pueden tener una protección incorporada, al incluir una contraseña mínima codificada.
Descubren una seria amenaza a la privacidad de los usuarios de Bluetooth. Foto: fuentes.
Vulnerabilidad que por ahora no se puede solucionar
La organización detrás de Bluetooth no puede solucionar la falla, pero protegerá contra ella en el futuro al recomendar que se implemente una longitud mínima de contraseña en dispositivos vulnerables.
Por ahora, «no hay evidencia» de que la vulnerabilidad se haya utilizado de manera maliciosa. Fue descubierto por un grupo de investigadores que presentaron su trabajo en el Simposio de Seguridad USENIX.
Llamaron a la vulnerabilidad el ataque KNOB, abreviatura de «Negociación clave de Bluetooth».
Con información de: ACN|Xataka|TheVerge.com
No dejes de leer: What3words: la aplicación que literalmente puede salvarte la vida



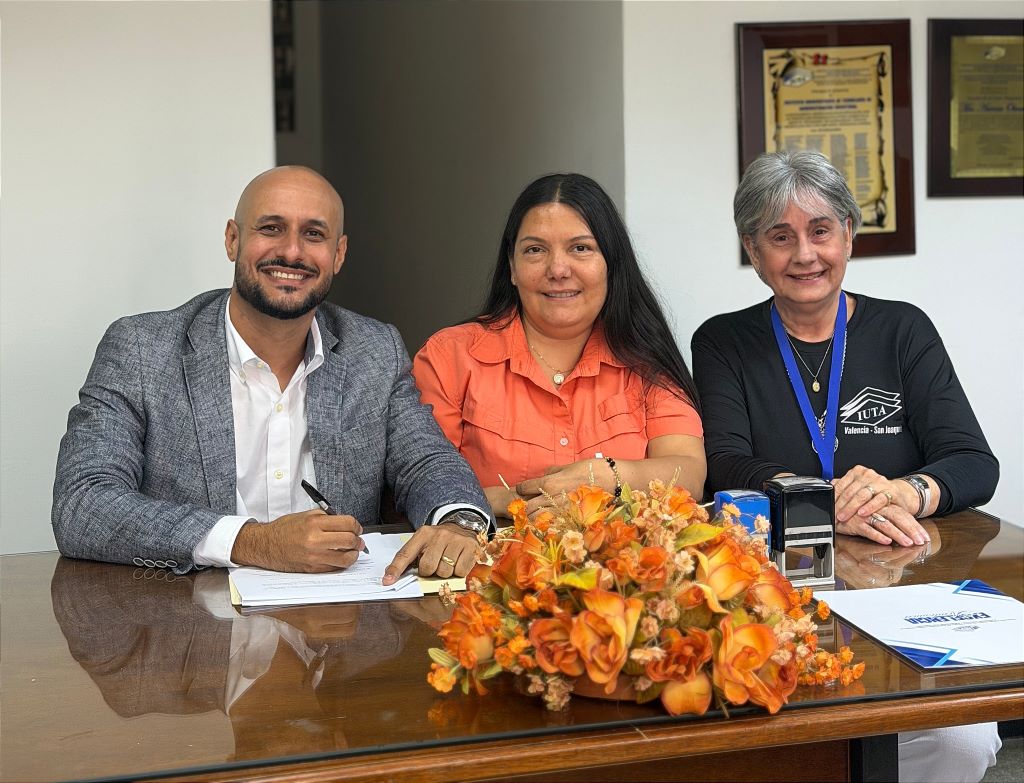
IUTA y Academia Avefin firman convenio. Enmarcados en la vertiginosa nueva era de creatividad tecnológica impulsada por la llamada Inteligencia Artificial (IA) el Instituto Universitario de Tecnología de Administración Industrial (IUTA) y la Academia Venezolana de Formación Integral (Avefin) sellaron un convenio de cooperación interinstitucional para el desarrollo de los Estudios Postdoctorales en Gerencia Humanizada e Inteligencia Artificial.
El acto realizado en la sede del IUTA en San Blas, por los directores de ambas instituciones los doctores Mary Carmen Milano, como anfitriona y Davide Mobili Roccaro de Avefin, en compañía de magister María Margarita Sosa, jefa extensión Valencia del IUTA.
IUTA y Academia Avefin firman convenio
“Este programa examina, desde sus fundamentos éticos y epistemológicos, los desafíos para gerenciar organizaciones en la era de la IA, profundizando en sus fundamentos técnicos y aplicaciones prácticas, sin renunciar al reconocimiento del otro”, detalló Mobili Roccaro.
Por su parte la doctoras Milano y Sosa recalcaron que esta es una alianza educativa que impulsa la formación postdoctoral en Venezuela.
Los estudios tendrán una duración de nueve meses, serán en la modalidad cien por ciento online, cuentan con el aval académico IUTA-Avefin. Para información el teléfono 0424-4098208, también en la urbanización El Viñedo, edificio Spazio Magdalena, Valencia y el instagram @avefin.academia
ACN/MAS/NDP
No deje de leer: Gigantes de IA de acuerdo en frenar su desarrollo

Alcaldía de Naguanagua inicia plan turístico “Viajes Dorados” para adulto mayor
CompartirComo ya es constante en la gestión de la alcaldesa Elizabeth Niño, en aras de garantizar el bienestar físico y...

Conversatorio en la CIEC: Jóvenes venezolanos lideran casos de suicidio
CompartirJóvenes venezolanos lideran casos de suicidio. En el mundo, cada 40 segundos una persona se quita la vida. Un problema...

Efectuada en Carabobo inédita cirugía oncológica pediátrica
CompartirEfectuada en Carabobo inédita cirugía oncológica pediátrica, un hito en la medicina pediátrica venezolana por ser la primera cirugía de...

Murió enfermera tras accidente en moto y pasar días desaparecida
CompartirMurió enfermera tras accidente en moto. Se trata de Mérida Mercedes Vargas Contreras, de 45 años, después de permanecer desaparecida durante...

Expolícia le dio 16 puñaladas a su expareja y luego la arrolló en Naguanagua
CompartirExpolícia le dio 16 puñaladas a su expareja y luego la arrolló en Naguanagua. En estado crítico y bajo estricta observación...

Incautan18 kilos de droga en Nueva Esparta y capturan a dos sujetos
CompartirIncautan 18 kilos de droga en Nueva Esparta, de presunta marihuana en el municipio Tubores, por efectivos de la División...

Imputan tres delitos a Elizabeth Ochoa, «la tapa del frasco»
CompartirImputan tres delitos a Elizabeth Ochoa, la abogada conocida en redes sociales como «La Tapa del Frasco», enfrentará un proceso...

PoliValencia capturó a alias «El Sindy» por robo a mano armada
CompartirPoliValencia capturó a alias «El Sindy». Efectivos. Efectivos de la Policía Municipal de Valencia aprehendieron en flagrancia a un sujeto...
-
 Deportes16 horas ago
Grabiel Lugo gana oro, al igual que pesas y natación en Juego Sudamericanos
-
 Deportes14 horas ago
Magallanes suma dos nuevos importados y completa la cuota de LVBP 2026-2027
-
 Política13 horas ago
Excarcelado exalcalde Javier Oropera, tras detención en Lara
-
Carabobo23 horas ago
Efectuada en Carabobo inédita cirugía oncológica pediátrica