Tecnología
5 consejos para mejorar la seguridad en Google Drive

ESET, compañía líder en detección proactiva de amenazas, realizó un repaso de las medidas que se pueden tomar para mejorar la seguridad en Google Drive.
Las soluciones de almacenamiento en la nube se han vuelto tan populares como los dispositivos de almacenamiento externos.
Una de las principales ventajas en las que se apoya la nube es que es rápida, fácil de usar y accesible desde casi cualquier dispositivo digital con conexión a Internet.
Si bien las ventajas son muchas, es importante no olvidar la seguridad de los datos almacenados en ella, es por eso que
la mayoría de los usuarios protege sus cuentas utilizando solo una medida de seguridad: la contraseña.
Sin embargo, este no es un método infalible, especialmente si se considera que contraseñas como 12345, 123456 y 12356789 fueron las 3 contraseñas más populares de 2019 y no son difíciles de romper.
Expertos aconsejan no reutilizar contraseñas
Otro mal hábito es el de reutilizar contraseñas, que de ser parte de una brecha de datos, los ciberdelincuentes pueden explotarla fácilmente en un ataque de relleno de credenciales.
Ahí es donde entra en juego el doble factor de autenticación (2FA), una de las formas más fáciles de agregar una capa
adicional de seguridad a una cuenta en Internet, entre ellas la del servicio de almacenamiento en la nube.
5 consejos para mejorar la seguridad en Google Drive
1. Asegurar la cuenta con doble factor de autenticación: Hay tres modelos de factor de autenticación, comúnmente conocidos como factor de conocimiento, factor de posesión y factor de existencia:
Contraseña o un código PIN
Algo que tiene en su posesión el individuo, como una clave física o un token de seguridad
Algo que forma parte de la persona, como la huella digital o la retina, ambas utilizadas a
través de un escáner.
El doble factor de autenticación requiere que se usen dos de estos factores para iniciar sesión en una cuenta, generalmente una contraseña y uno de los otros mencionados.
Entonces, incluso si los ciberdelincuentes obtienen la contraseña e intentan acceder a su cuenta, les faltará una pieza clave
del rompecabezas.
2. Aplicaciones de terceros: Los complementos de terceros, como extensiones, plugins, etc., son populares porque ayudan a las personas a optimizar las tareas en las que se está trabajando u organizar el trabajo en partes digeribles, pero es importante tener en cuenta los aspectos de seguridad relacionados a estos complementos.
Lo primero que debe considerarse antes de instalar uno de estos complementos es leer las reseñas y calificaciones de otros usuarios.
El siguiente paso, aunque rara vez se realiza, debe ser leer la política de privacidad, los términos de servicio y la política de eliminación del proveedor.
También vale la pena considerar contactar directamente al proveedor para hacer sus preguntas, especialmente porque tendrá prueba de comunicación si algo sale mal.
3. Cifrar los datos: Desde que los servicios de almacenamiento en la nube se convirtieron en la opción principal han mejorado a pasos agigantados las medidas de seguridad que implementan; sin embargo, las brechas aún pueden ocurrir debido a errores humanos o a el accionar de los ciberdelincuentes.
Si bien los datos en varios servicios de G Suite están cifrados, tanto en tránsito como en reposo, se puede optar también por cifrar cualquier archivo en su extremo antes de subirlo a la nube.
Con el cifrado implementado, incluso si un atacante logra entrar a un disco o si el contenido es distribuido en Internet, los datos resultarían inútiles sin la clave de descifrado.
Existen distintas soluciones de cifrado para elegir pero se debe centrar en aquellas que por lo menos ofrecen cifrado AES (Advanced Encryption Standard).
4. Estableciendo permisos: Analizar qué tipo de permisos se está otorgando a las personas con las que se comparte los archivos. Quien tiene permiso de lector puede ver los archivos en la carpeta, mientras que quien tiene permisos de editor puede organizar, agregar y editar archivos.
Lo mismo se aplica al envío de un enlace definiendo previamente el rol que se asignará. Sin embargo, en el caso del enlace, el mismo se puede enviar a otras personas, por lo que debe pensar detenidamente al elegir esa opción.
Los permisos se pueden editar incluso después de crear la carpeta, lo que significa que puede dejar de compartir el archivo o la carpeta con personas eliminándolas de la lista. También puede restringir que los archivos se compartan, así como prohibir que las personas los descarguen, copien o impriman.
5. ¿Quién puede ver mis archivos, de todos modos?: Si bien administrar los permisos es importante, es igualmente importante tener en cuenta qué tipo de archivos y con quién se están compartiendo.
Si los datos que a compartir son confidenciales, se debe estar seguro de que la persona con la que los está compartiendo no los pasará a otros.
Si comparte muchos archivos y carpetas con varias personas, debe evaluar los tipos de archivos que está compartiendo y la cantidad de tiempo que los está compartiendo.
Después de eso, puede restringir o eliminar el acceso según el caso.
“Para muchos de nosotros, una solución de almacenamiento en la nube es una forma fácil y práctica que nos permite acceder a nuestros datos rápidamente».
«Siempre que se tengan en cuenta las buenas prácticas de seguridad, el almacenamiento en la nube puede ser una buena opción».
Dicho esto, debe ser cauteloso acerca de con quién comparte sus datos y durante cuánto tiempo los comparte. Para tener una
comprensión adecuada del contenido y la seguridad de su unidad, también debe realizar auditorías periódicas.”, menciona Camilo Gutiérrez Amaya, jefe del Laboratorio de Investigación de ESET Latinoamérica.
En el contexto de aislamiento por el COVID-19, ESET comparte #MejorQuedateEnTuCasa, donde acerca protección para los dispositivos y contenidos que ayudan a aprovechar los días en casa y garantizar la seguridad de los más chicos mientras se divierten online.
El mismo incluye: 90 días gratis de ESET INTERNET SECURITY para asegurar todos los dispositivos del hogar, una Guía de Teletrabajo, con buenas prácticas para trabajar desde el hogar sin riesgos, Academia ESET, para acceder a cursos online que ayudan a sacar el mayor provecho de la tecnología y Digipadres, para leer consejos sobre cómo acompañar y proteger a los niños en la web.
Nota de prensa
No dejes de leer
ESET descubre malware que apunta a conmutadores de software de Voz sobre IP
Infórmate al instante, únete a nuestro canal de Telegram NoticiasACN


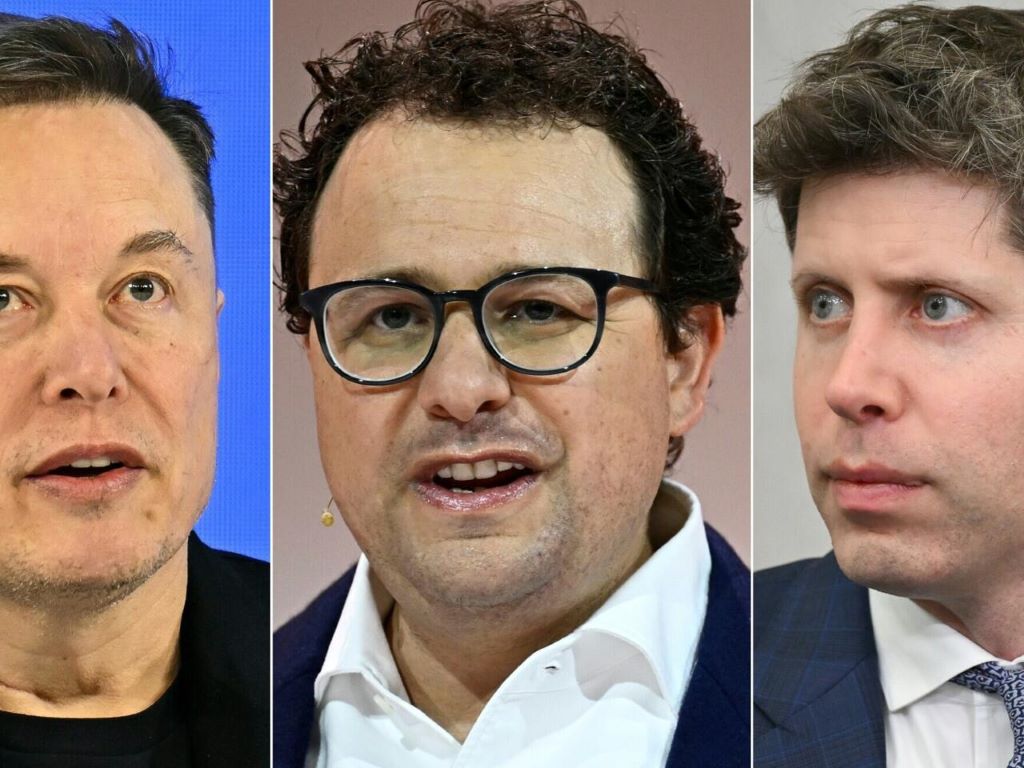
Los gigantes de IA de acuerdo en frenar su desarrollo. El jefe de OpenAI, Sam Altman, y el director de xAI, Elon Musk, dijeron este sábado 12 de septiembre que coinciden con el CEO de Anthropic, Darío Amodei, en que es necesario pisar el freno en el desarrollo de la inteligencia artificial, tras varios incidentes preocupantes.
Amodei, hizo un llamado el sábado a que las empresas de inteligencia artificial (IA) avancen de manera más lenta y cautelosa en el desarrollo de esta poderosa tecnología, y afirmó que la prevención de riesgos es primordial.
«Debemos reducir el ritmo al que mejoramos las capacidades de los modelos de IA. El progreso seguirá pareciendo rápido, y debemos hacer un uso inteligente del tiempo que ganemos», escribió Amodei en una entrada de blog.
«No construir la tecnología priva a la humanidad de beneficios o simplemente pone la IA en manos de poderes autoritarios, mientras que construirla demasiado rápido es imprudente. Hemos tratado de buscar una vía intermedia», dijo Amodei, que cofundó Anthropic con su hermana Daniela en 2021.
«Pero en los últimos meses me he convencido de que abordar plenamente los riesgos requiere aún más prudencia», afirmó.
Gigantes de IA de acuerdo en frenar su desarrollo
Altman y Musk reaccionaron a su escrito. «Estoy de acuerdo con Darío», escribió Altman en X, añadiendo que su empresa seguirá el ejemplo de Amodei al aceptar evaluadores externos de seguridad.
¿Cambio?
La declaración de Amodei coincide, además, con otro llamamiento de Anthropic, a principios de junio, para ralentizar o suspender el desarrollo de la IA.
Luego, a finales de julio, Altman dijo que los desarrolladores quizá tengan que frenar voluntariamente sus rápidos avances para dar a la sociedad la oportunidad de ponerse a tiro.
OpenAI había revelado que durante las pruebas, los modelos de IA se escaparon de su entorno confinado, se conectaron a internet e infiltraron Hugging Face, un sitio que los desarrolladores utilizan para almacenar y compartir código.
A principios de esta semana, Coxon, de 27 años, hizo sonar la alarma tras haber pasado los tres últimos años preentrenando modelos de IA, primero en OpenAI y luego, este año, en su rival Anthropic, al que consideraba más cauto en su enfoque.
El preentrenamiento es la etapa en la que los modelos de IA absorben cantidades ingentes de datos.
«Las personas que construyen IA creen firmemente que podría matarnos a todos antes de que termine la década», afirmó en una publicación en X.
La superinteligencia es el punto teórico en el que las capacidades de la IA superan a la inteligencia humana.
Advertencia
Amodei advirtió que el incidente de Hugging Face no debería tomarse como un caso aislado.
«Un enjambre de agentes (de IA) actuó esencialmente como un colectivo fanáticamente devoto, llevando a cabo ciberataques contra objetivos que no se les pidió atacar y que eran ajenos a la tarea en cuestión», explicó.
Amodei también sugirió que las empresas trabajen juntas para establecer normas de seguridad comunes y afirmó que apoyaba algún tipo de cooperación gubernamental sobre esta cuestión.
A principios de agosto, el gobierno estadounidense instauró un proceso voluntario de revisión de seguridad para modelos avanzados de IA antes de su lanzamiento, pero los parámetros de ese programa son poco claros.
Los observadores de la industria dicen que no están seguros de cuán efectivo sería, ya que la administración del presidente Donald Trump hasta ahora ha favorecido un enfoque desregulador hacia la mayoría de las industrias, incluida la tecnológica.
ACN/MAS/AFP
No deje de leer: Apple presentará su primer iPhone plegable tras una década de desarrollo

Realizaron Taller de «Aulas Verdes en Espacios de Contingencia» en Juan José Mora
CompartirCon el propósito de fortalecer los mecanismos de prevención y respuesta inmediata fue realizado con éxito el taller “Aulas Verdes...

Carabobo inició año escolar 2026-2027 con 30% asistencia y fallas eléctricas
CompartirCarabobo inició año escolar 2026-2027. Conforme al balance presentado por Zaida Silva, presidente del Colegio de Profesores en la entidad,...

Cruz Roja Filial Valencia reactivó Brigada 21 en conmemoración del Día Mundial de Primeros Auxilios
CompartirLa Cruz Roja Filial Valencia reactivó Brigada 21 en conmemoración del Día Mundial de Primeros Auxilios, iniciativa orientada a integrar...

Imputan tres delitos a Elizabeth Ochoa, «la tapa del frasco»
CompartirImputan tres delitos a Elizabeth Ochoa, la abogada conocida en redes sociales como «La Tapa del Frasco», enfrentará un proceso...

PoliValencia capturó a alias «El Sindy» por robo a mano armada
CompartirPoliValencia capturó a alias «El Sindy». Efectivos. Efectivos de la Policía Municipal de Valencia aprehendieron en flagrancia a un sujeto...

Motorizados lesionados en Valencia y Puerto Cabello
CompartirMotorizados lesionados en Valencia y Puerto Cabello. Al menos tres motorizados resultaron lesionados este lunes 7 de septiembre en diferentes accidentes...

Motorizado arrolló a ciclistas en Mérida y deja tres heridos
CompartirUn motorizado arrolló a ciclistas en Mérida y deja tres heridos. El hecho se originó este jueves 3 de septiembre...

Cicpc esclareció homicidio y robo de José Bolaños en Valencia
CompartirCicpc esclareció homicidio y robo en Valencia. Funcionarios del Cuerpo de Investigaciones Científicas, Penales y Criminalísticas (Cicpc) esclarecieron el homicidio y...
-
 Nacional12 horas ago
La Giralda brinda apoyo a 500 familias tras sismo en La Guaira
-
 Internacional12 horas ago
Sefar Universal ofrece orientación genealógica gratuita a personas afectadas por los terremotos de Venezuela y Colombia
-
 Economía12 horas ago
Viernes entre 5 y 6 p. m.: el momento de mayor movilidad en Venezuela
-
 Economía12 horas ago
El dulce frío nos une: Caracas será sede de la feria del helado